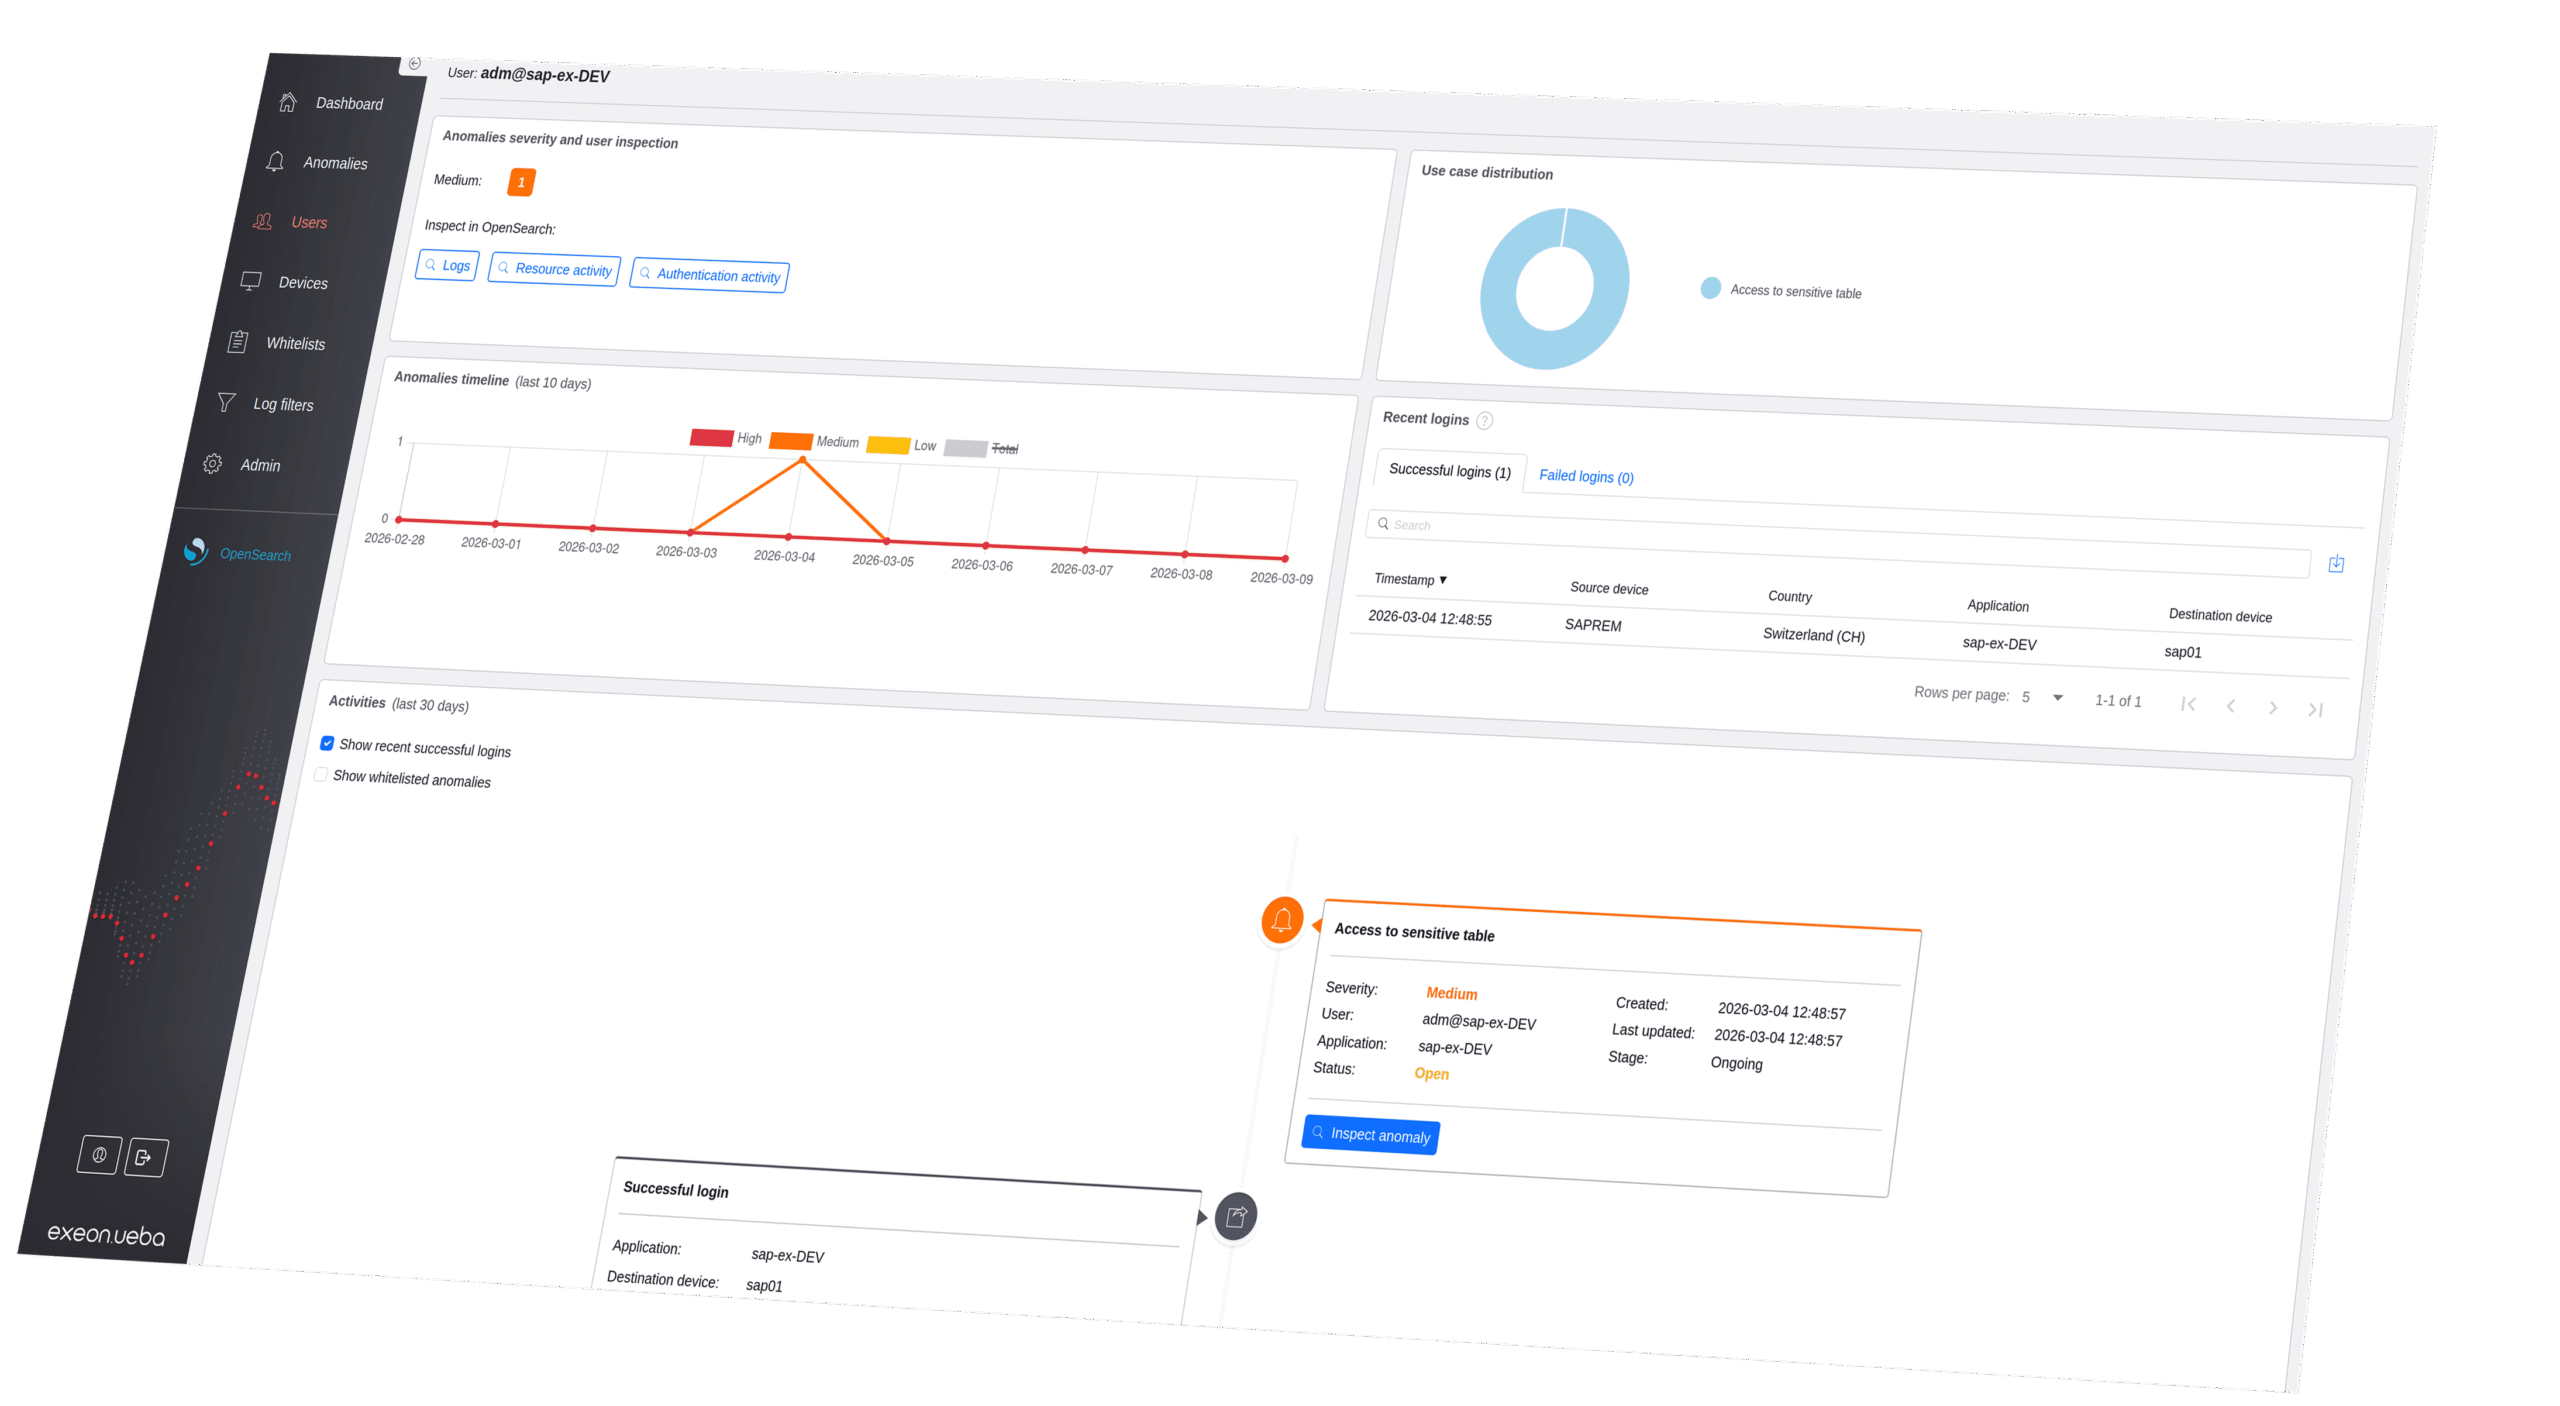
Skalierbare, datenschutzkonforme Verhaltensanalyse für Nutzer und Entitäten (UEBA)
Moderne Angreifer brechen nicht in SAP ein – sie melden sich an.
Exeon.UEBA erkennt verdächtiges Verhalten bei SAP-Identitäten, Anwendungen, Transaktionen, Tabellen und Mandanten – in Echtzeit und unter Wahrung der vollständigen Datenhoheit.
Einfach zu integrierende Verhaltensanalysen für Identitäten, Anwendungen und Daten
Einheitliche Sichtbarkeit von SAP-Identitäten & Applikationen
Überwachen Sie SAP-Benutzer, Administratoren, Service-Accounts und Schnittstellen über On-Premise- und Cloud-Umgebungen hinweg in einer zentralen Verhaltensanalyse-Ansicht.
Flexibles Log-Onboarding für SAP-Landschaften
Schnelle Anbindung von SAP Security Audit Logs (SAL) und umliegenden Systemprotokollen durch standardisierte Log-Modellierung.
Effiziente Verarbeitung zur Reduzierung von Volumen & Kosten
Intelligente Normalisierung und Kompression senken das SAP-Log-Volumen bei gleichzeitig steigender Erkennungsqualität.
Echtzeit-Verarbeitung für sofortige SAP-Bedrohungserkennung
Stream-basierte Analysen erkennen verdächtiges SAP-Verhalten sofort – selbst bei großen Datenmengen.
Duale Erkennung: SAP-Experten-Use-Cases + Predictive AI
Vordefinierte SAP-Erkennungsmuster kombiniert mit lernfähigen Verhaltensmodellen entlarven subtilen Missbrauch und Insider-Bedrohungen.
Privacy-First & souveräne Bereitstellung
On-Premise- oder Air-Gapped-Betrieb mit Verschlüsselung und Pseudonymisierung für eine DSGVO-konforme SAP-Überwachung.
Die All-in-One -Plattform für Verhaltensanalysen für Identitäten, Anwendungen und Daten
Warum Exeon.UEBA?
So funktioniert es
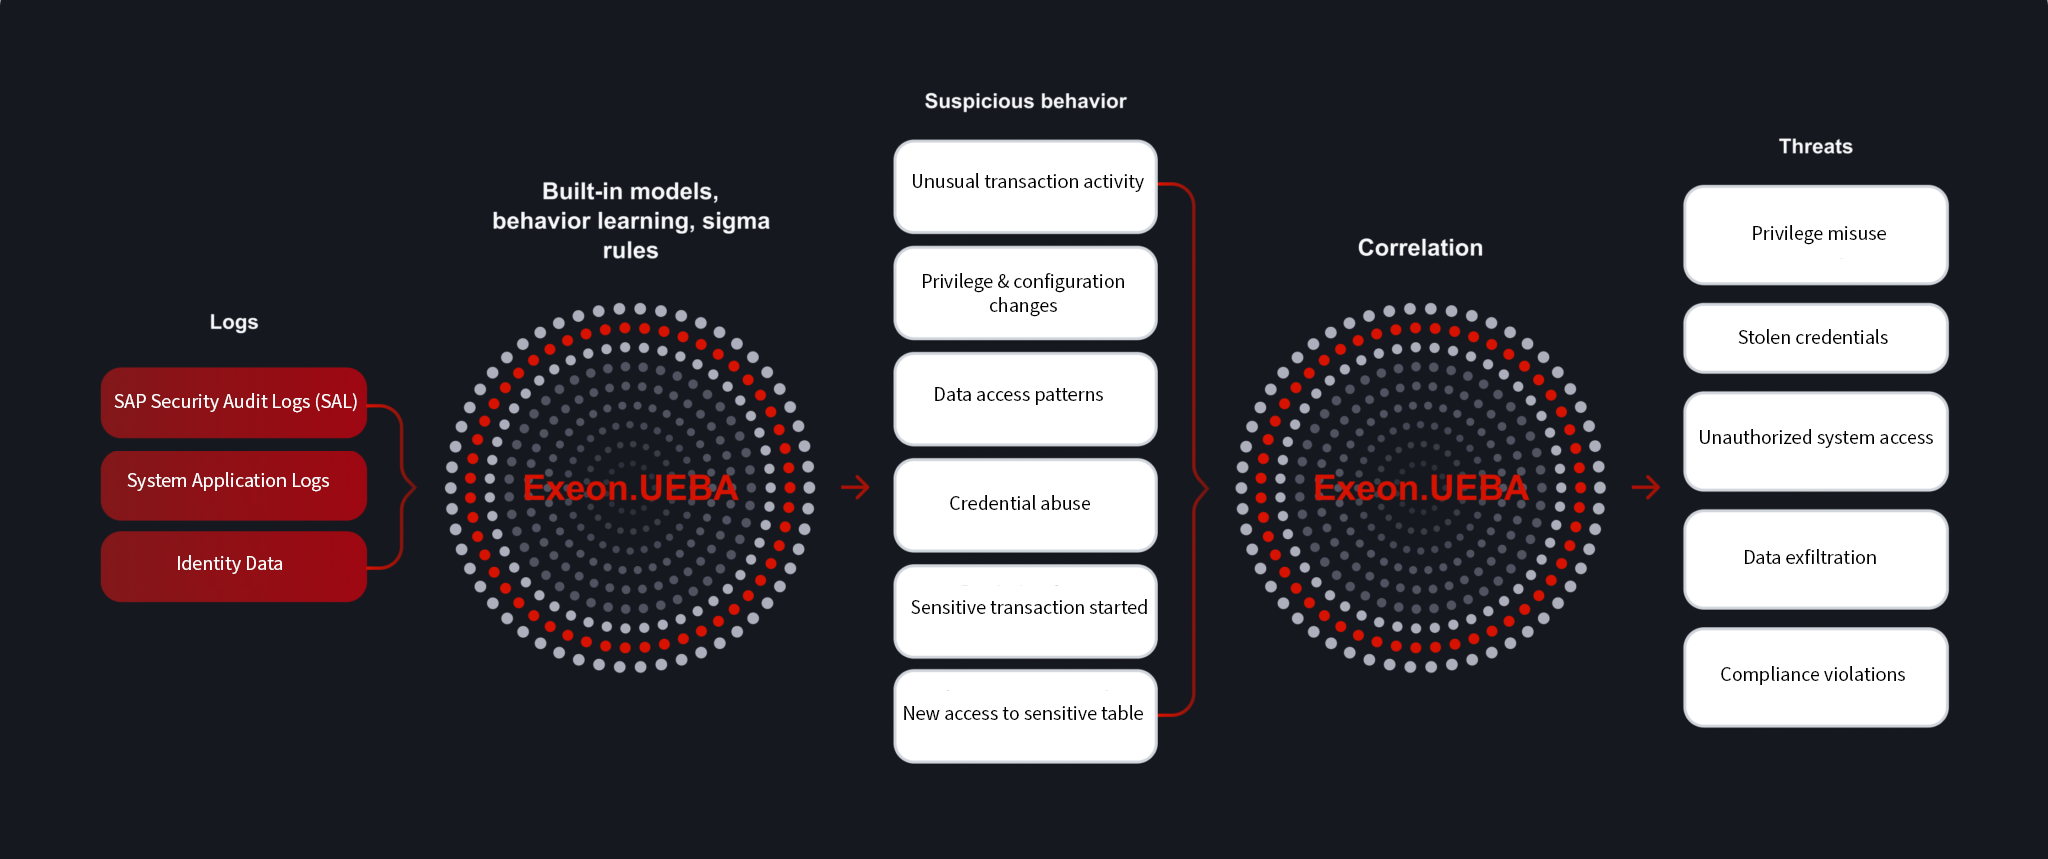
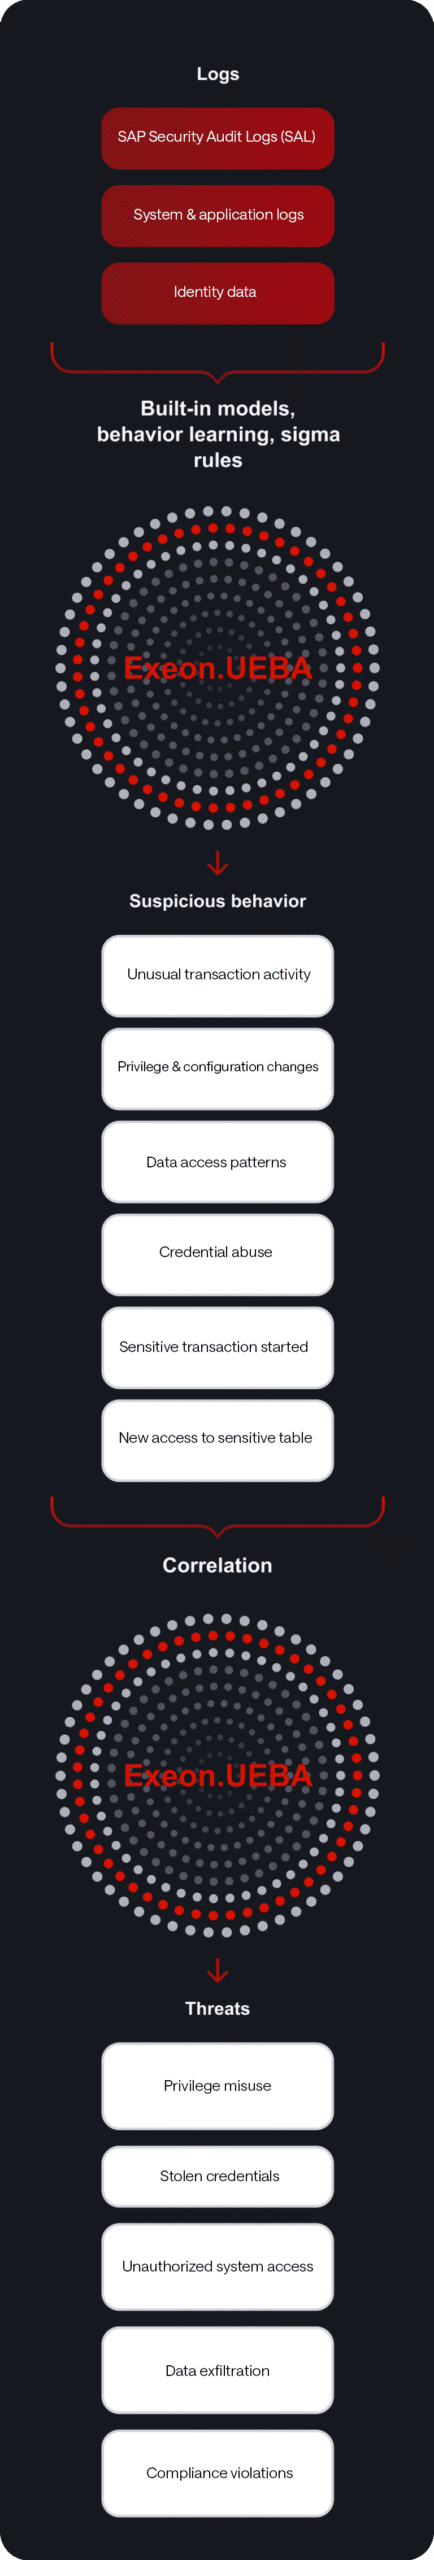
Wie Exeon.UEBA für SAP funktioniert
Anders konzipiert – basierend auf der bewährten NDR-Expertise von Exeon
Umfassende Protokollsammlung
Identitäts-, Anwendungs- und Systemprotokolle von SaaS-/IaaS-/IAM-Anbietern, Infrastruktursystemen und maßgeschneiderten Anwendungen erfassen.
Intelligente Datenverarbeitung
Deduplizierung, Komprimierung und Normalisierung reduzieren das Datenvolumen, verbessern die Erkennungseffizienz und senken die SIEM-/Speicherkosten.
Flexible Erkennung
Kombinieren Sie von Experten entwickelte Verhaltensanalysatoren mit benutzerdefinierten Regeln und KI-gesteuerten Modellen für einzigartige Umgebungen und spezielle use cases
Echtzeit Alarmierung und automatisierte Reaktion
Stream-Verarbeitung liefert Warnmeldungen in weniger als einer Sekunde und ermöglicht automatisierte Eindämmungsmaßnahmen über SOAR-, IAM- oder Ticketing-Integrationen.
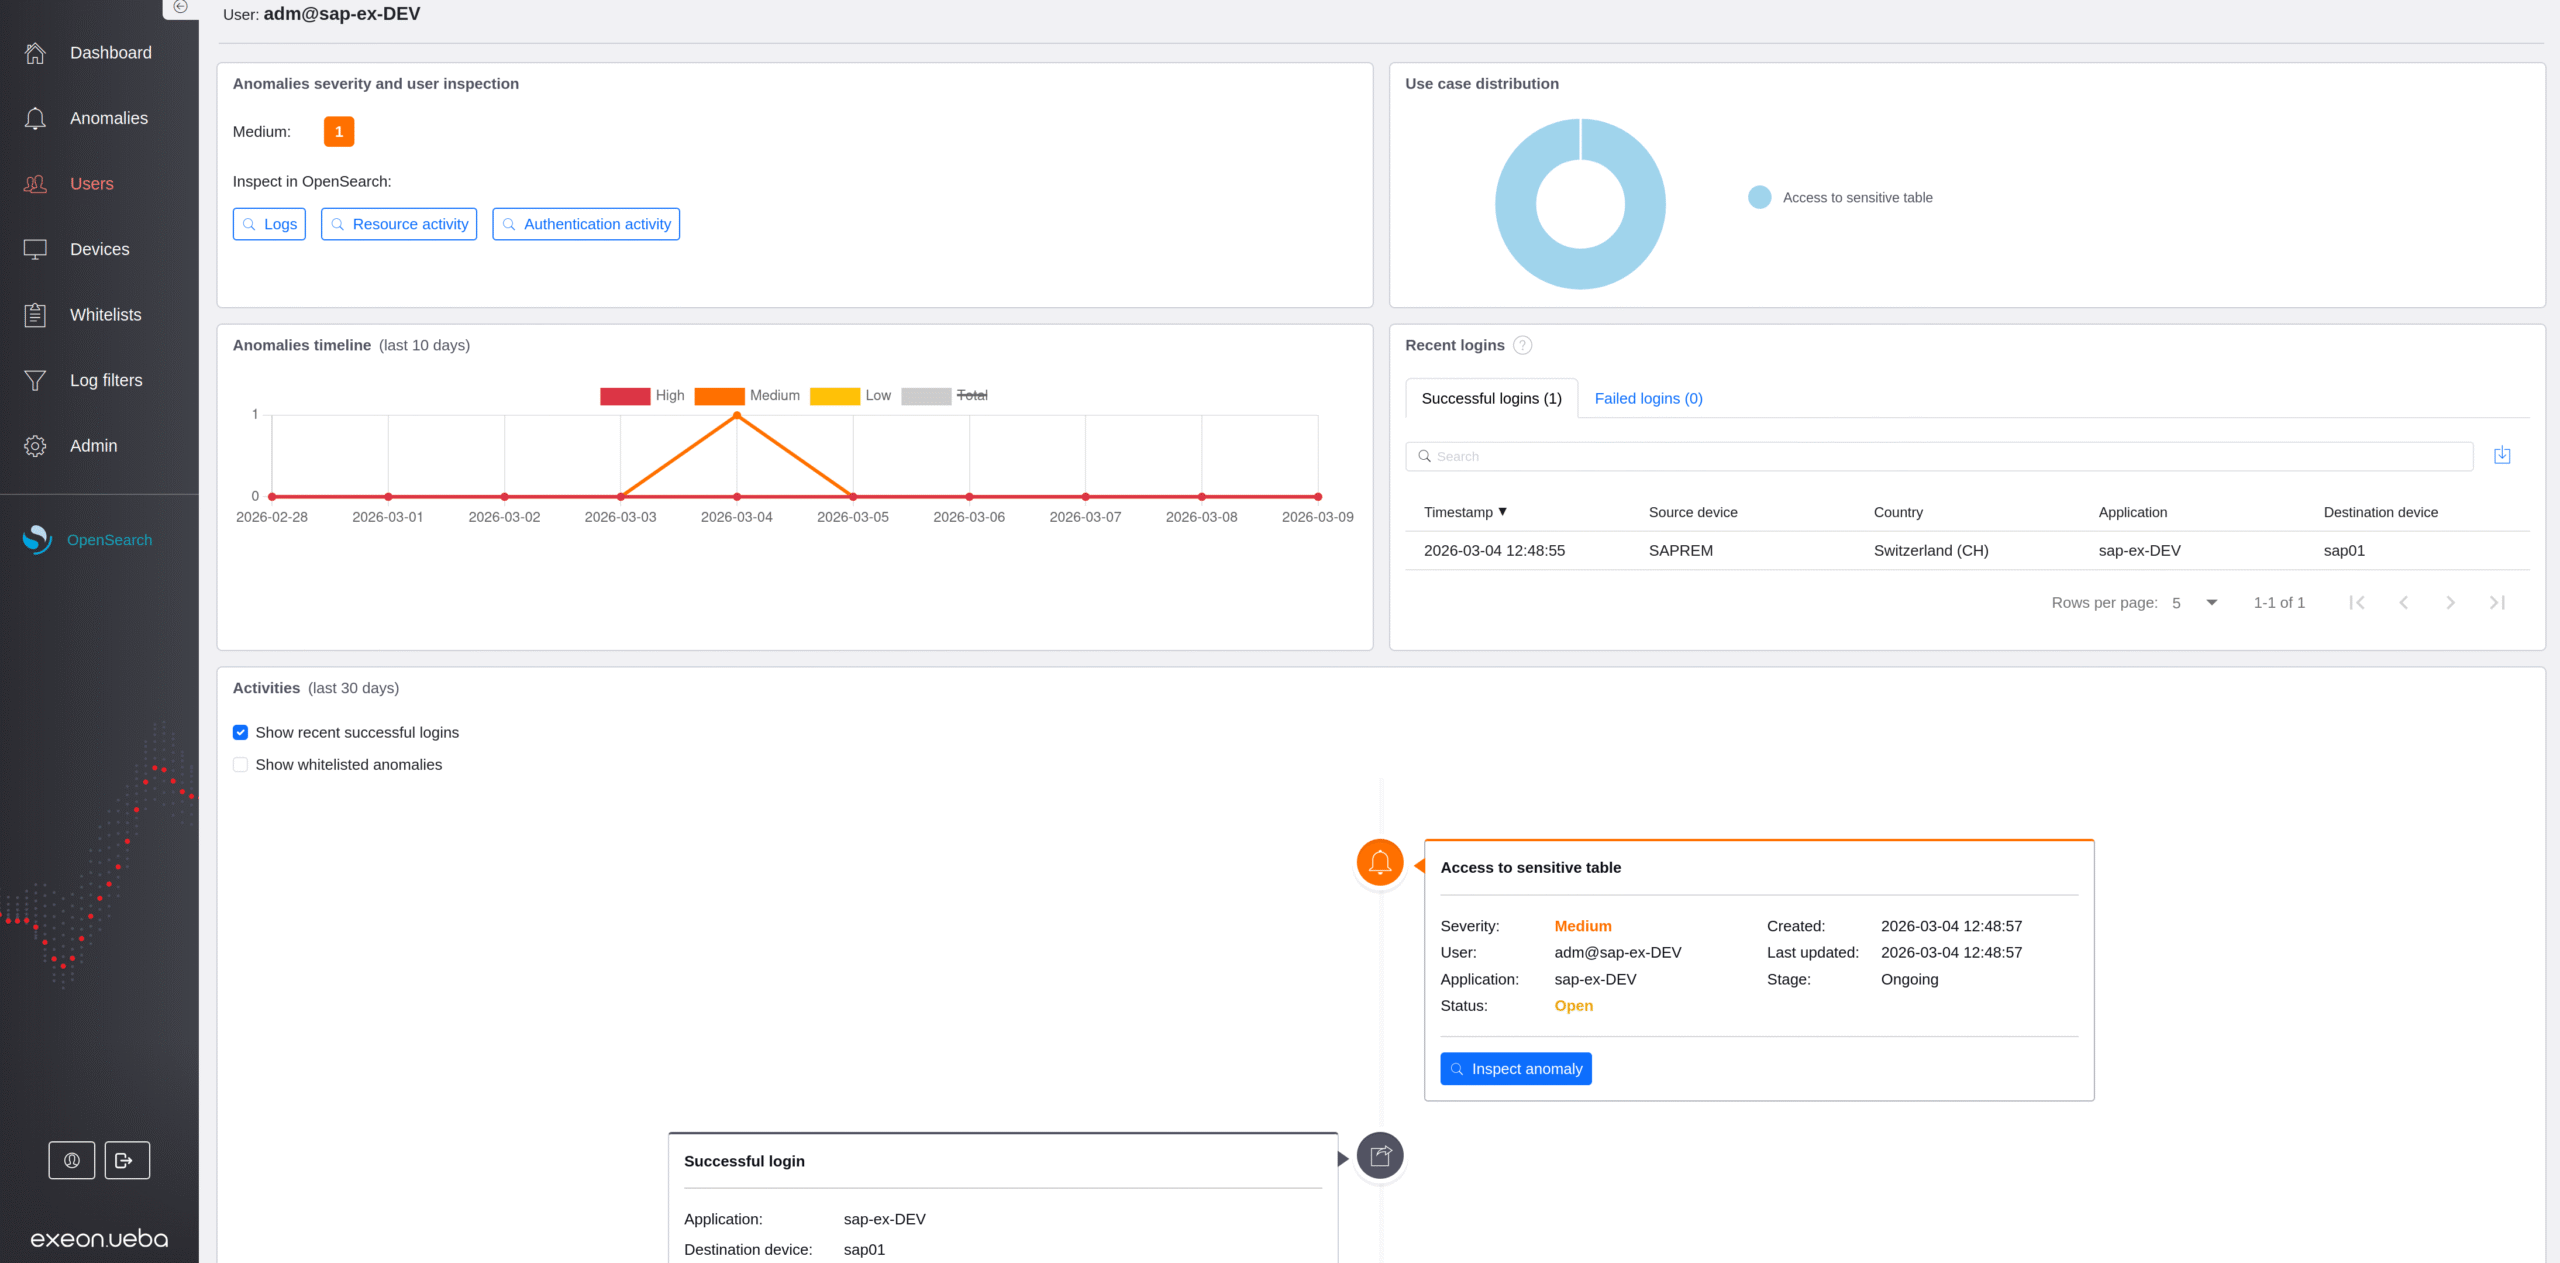
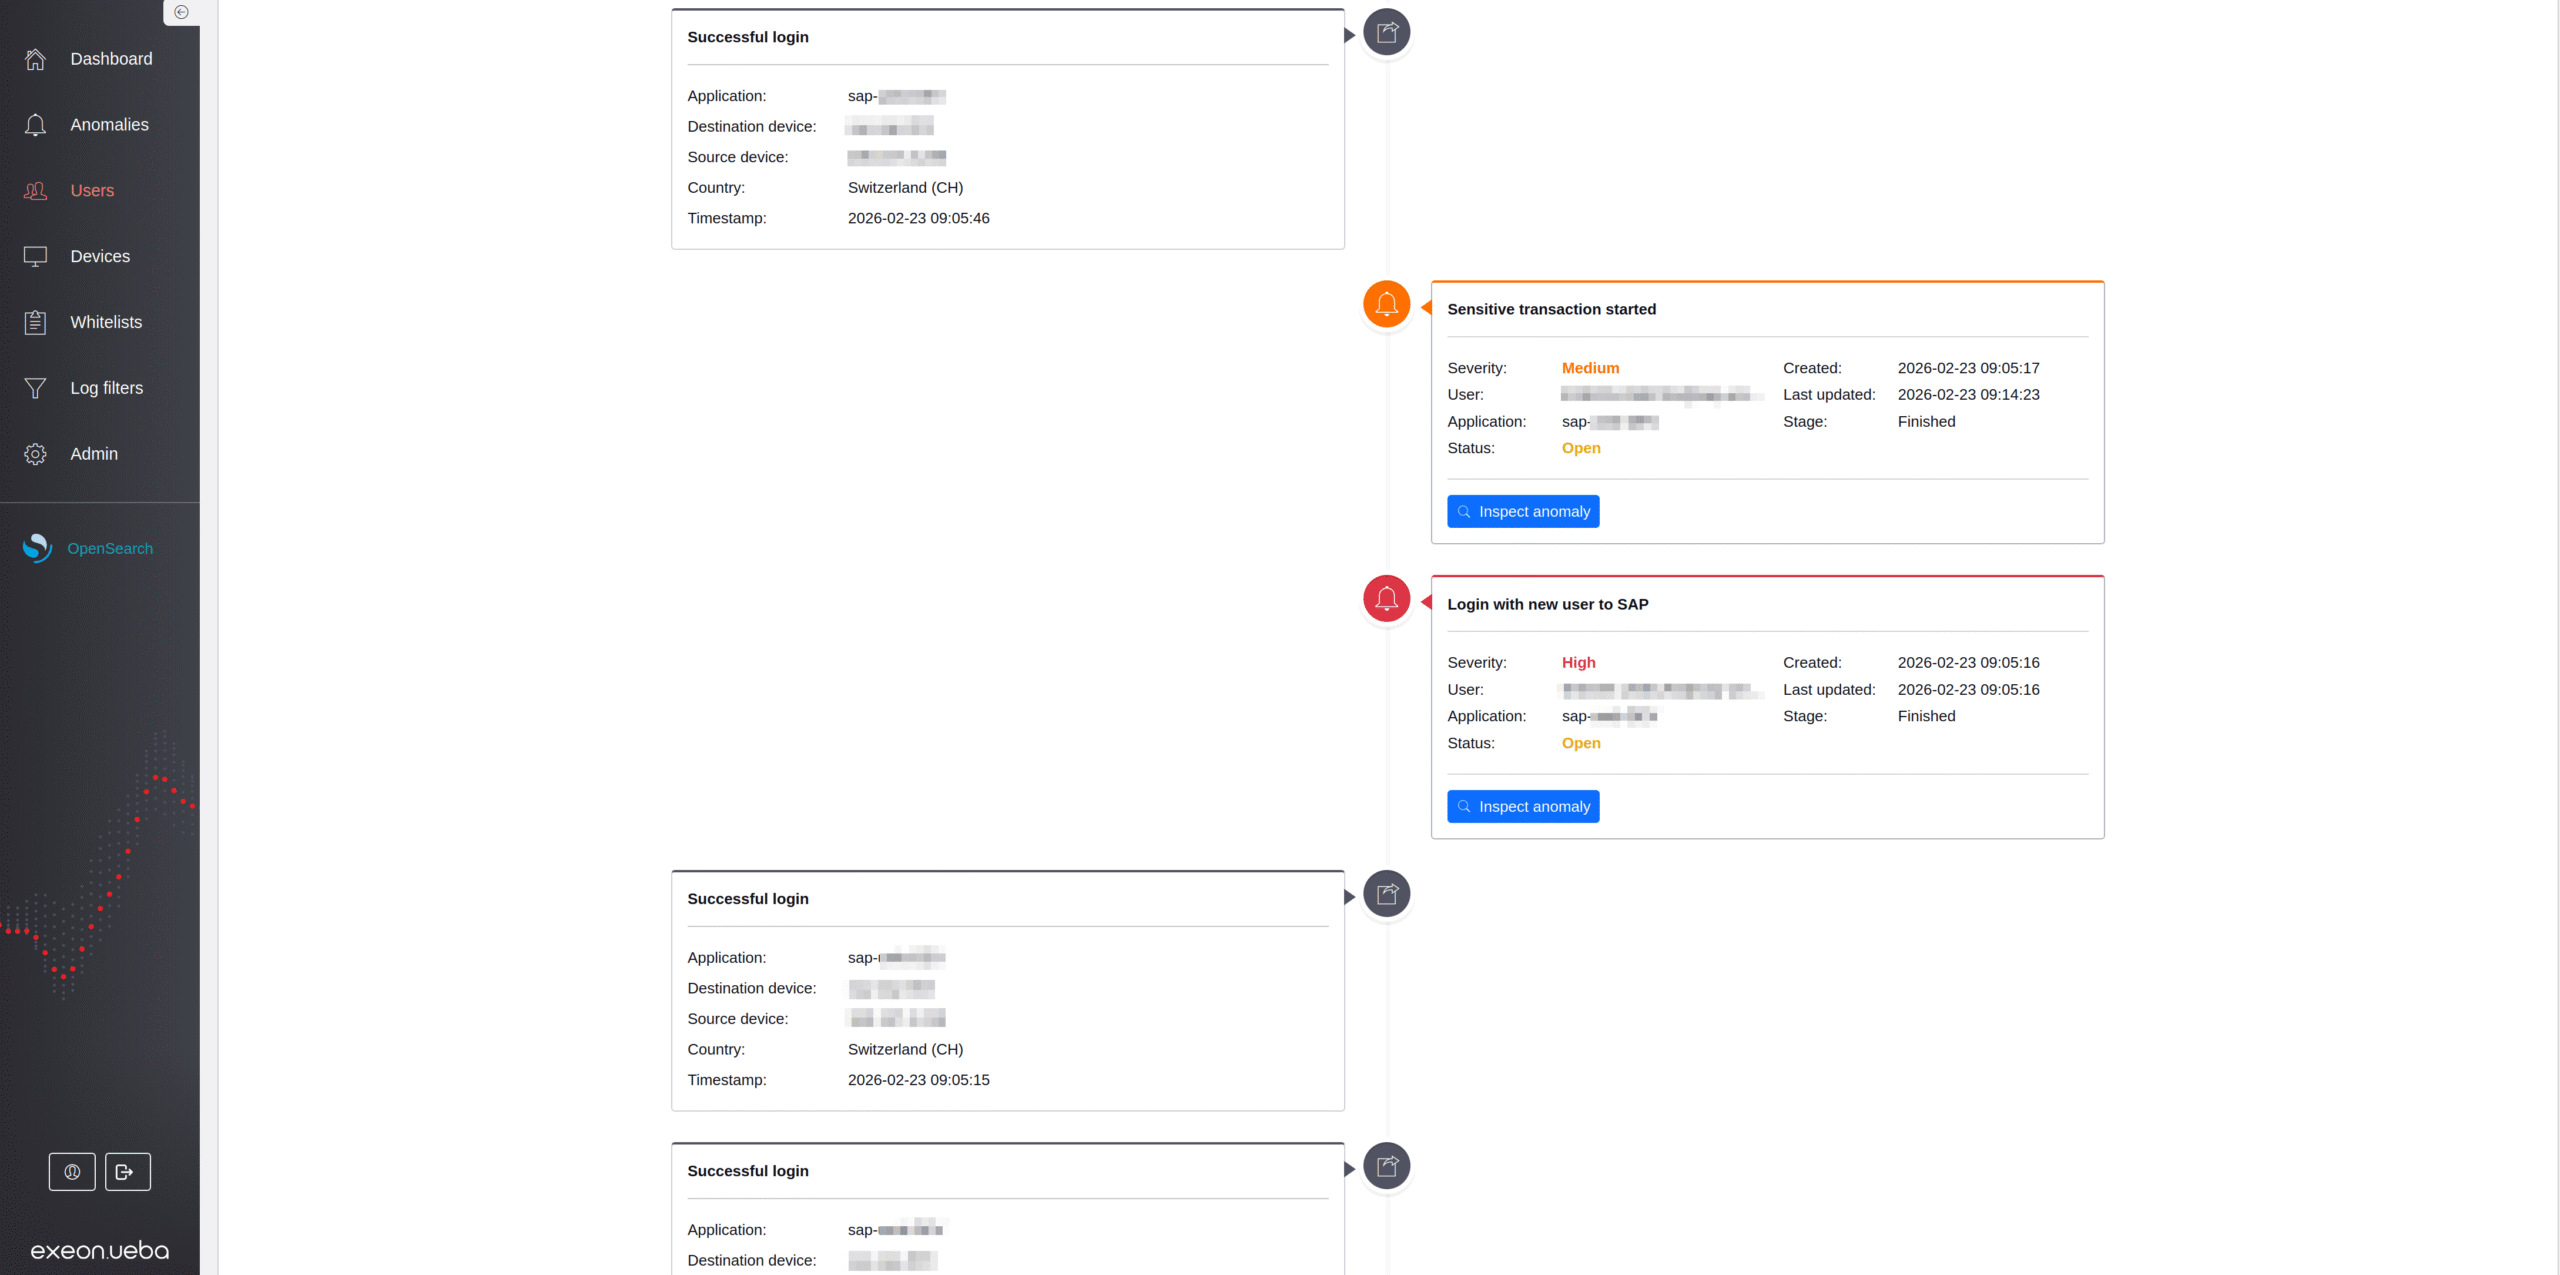
Untersuchung und Verhaltenszeitachsen
Einheitliche Transparenz hinsichtlich des Verhaltens von Benutzern und Entitäten über alle Systeme hinweg vereinfacht die Untersuchung und verbessert die Effizienz der Analysten.
Vergleich: Der Exeon.UEBA-Ansatz für SAP
Ansatz
Kein UEBA
UEBA über SIEM
Typische UEBA-Tools
Exeon.UEBA für SAP
Sichtbarkeit
Minimale Sichtbarkeit von SAP-Benutzer- und Anwendungsverhalten.
Teilweise Sichtbarkeit; kostspieliges Einlesen massiver SAP-Logs bei Skalierung.
Passend für Standard-IT; Lücken bei proprietären SAP-Tabellen und SAL-Logs.
Einheitliche SAP-Sichtbarkeit: Identitäten, Transaktionen und Tabellen.
Erkennung
Verfehlt SAP-Identitätsmissbrauch und Insider-Aktivitäten.
Regelbasiert/Batch-Verarbeitung: Verfehlt subtile Verhaltensänderungen in SAP.
Eingeschränkt bei hoher Last; erfordert manuelle SAP-Anpassung.
KI-Erkennung von SAP-Missbrauch in Echtzeit (z. B. SAL-Anomalien)
Betriebsfolgen
Hohes Risiko: Verzögerte Erkennung von SAP-Verstößen und keine Sichtbarkeit.
Sehr hohes SAP-Log-Volumen und SIEM-Kosten; Alarm-Müdigkeit (Alert Fatigue)
Moderate Komplexität und begrenzte Flexibilität für SAP-Landschaften
Exeon.UEBA für SAP: Praxisnahe Lösungen für reale Anforderungen
Ungewöhnliche Aktivitäten
Gestohlene Zugangsdaten werden für legitime SAP-Transaktionen oder für den unbefugten Zugriff auf BTP-Anwendungen verwendet.
Exeon.UEBA überwacht den SAP-Zugriff, Aktionen und Berechtigungsänderungen und lernt dabei das Verhalten einzelner Benutzer sowie über verschiedene Umgebungen hinweg.
Vorteile von Exeon.UEBA:
Erkennt ungewöhnliche SAP-Transaktionen, Zugriffe auf BTP-Anwendungen sowie das Verhalten von Benutzern oder Administratoren
Erkennt den Missbrauch von Zugangsdaten in einem frühen Stadium.
Berechtigungsänderungen
Die Ausweitung von Berechtigungen und kritische Änderungen bleiben in SAP-Systemen und BTP-Umgebungen oft unbemerkt.
Exeon.UEBA überwacht Änderungen bei Benutzern, Rollen und Berechtigungen und verfolgt gleichzeitig kritische Transaktionen sowie die Nutzung des Debuggers.
Vorteile von Exeon.UEBA:
Markiert verdächtige Rollenänderungen, einschließlich BTP-Rollensammlungen, sofern diese unterstützt werden
Erkennt Manipulationen an der Konfiguration, die es Angreifern ermöglichen könnten, dauerhaft im System zu verbleiben
Zugriff auf sensible Daten
Die Exfiltration von Daten über den legitimen Zugriff auf SAP- oder BTP-Anwendungen kann sich in den normalen Betriebsablauf einfügen.
Exeon.UEBA überwacht den Zugriff auf sensible SAP-Tabellen und Anwendungsdaten und korreliert dabei Datenexporte mit dem Nutzerverhalten.
Vorteile von Exeon.UEBA:
Erkennt ungewöhnliche Zugriffe auf Personal-, Finanz- oder sensible Tabellen sowie ungewöhnliche Exportmuster
Reduziert das Risiko umfangreicher SAP-Datenpannen.
Sicheres & Compliance-konformes Monitoring
Regulierte Branchen benötigen eine datenschutzkonforme Überwachung in allen SAP-Umgebungen.
Exeon.UEBA unterstützt die Bereitstellung vor Ort oder in einer isolierten Umgebung mit integrierter Pseudonymisierung und Verschlüsselung.
Vorteile von Exeon.UEBA:
Unterstützt eine datenschutzorientierte SAP-Überwachung, einschließlich vernetzter BTP-Umgebungen
Ermöglicht souveräne Sicherheitsanalysen, ohne dass Identitätsdaten an externe Clouds übermittelt werden müssen
Use Cases
Exeon.UEBA in Aktion
Moderne Angriffe verstecken sich hinter normalen Identitäts- und Anwendungsaktivitäten. Exeon.UEBA deckt diese Bedrohungen frühzeitig auf, indem es das Verhalten aller Benutzer, Anwendungen und Entitäten analysiert.
Wie KI bei der Bedrohungsanalyse hilft
Hier erfahren Sie, wie Sicherheitsteams die Präzision durch den Einsatz von KI-gestützter Schwachstellenbewertung erhöhen.
Eine Videodemonstration von Exeon.NDR, einschließlich Algorithmen zur Domänengenerierung, maschinellem Lernen für Verhaltensanalysen, lateraler Bewegung und vielem mehr.
Wie eine große deutsche Bank DORA einhält, APTs und Ransomware bekämpft und innerhalb weniger Monate eine bessere Erkennung von Bedrohungen und schnellere Reaktionen erreicht.
Einzigartiger Ansatz zur OT-Überwachung, z. B. bei Geldautomaten: Erweiterte Protokolle ermöglichen neue Use cases und lösen komplexe Anforderungen einfach.
Um Klarheit zu schaffen und umsetzbare Erkenntnisse zu gewinnen, haben wir verschiedene Cybersicherheitsvorschriften verglichen und über technische Lösungen zur Einhaltung der Vorschriften berichtet.
Wie eine große deutsche Bank DORA einhält, APTs und Ransomware bekämpft und innerhalb weniger Monate eine bessere Erkennung von Bedrohungen und schnellere Reaktionen erreicht.
Lesen Sie, wie unser Produkt zu einem unverzichtbaren Sicherheitsüberwachungsinstrument zum Schutz der IT- und OT-Netzwerke der Solothurner Spitäler wurde.
Unterstützen Sie die Einhaltung von DORA und beseitigen Sie gleichzeitig das inhärente Vertrauen in Netzwerke, indem Sie eine kontinuierliche Identitätsüberprüfung erzwingen, den Zugang zu kritischen Anlagen beschränken und vieles mehr.
Wirksame OT-Sicherheit als Teil einer Zero-Trust-Strategie muss Transparenz über alle OT-Ressourcen, Schutz vor hochentwickelten Bedrohungen, Konformität und mehr gewährleisten.
Von Patientendaten bis zur Einhaltung gesetzlicher Vorschriften
Durch die Durchsetzung strenger Zugriffskontrollen, Audit-Protokolle und Echtzeit-Überwachung hilft Zero Trust Gesundheitsdienstleistern, die Anforderungen an die Datensicherheit zu erfüllen - und vieles mehr.
Exeon überwacht Transaktionen und Benutzerverhalten in Echtzeit, um verdächtige Aktivitäten zu erkennen, Insider-Bedrohungen zu verhindern und vieles mehr.
Überwachen Sie privilegierte Identitäten und sensible Arbeitsabläufe in den Bereichen Kernbankgeschäfte, Handel, Zahlungsverkehr und KI-gestützte Produkte.
Moderne Umgebungen unterscheiden sich hinsichtlich ihrer Struktur, Regulierung und Risiken – doch identitätsbasierte Bedrohungen betreffen sie alle. Exeon.UEBA bietet maßgeschneiderte Verhaltensüberwachung für jeden Sektor.
Bankwesen und Finanzen
Finanzen & Versicherungen
Überwachen Sie privilegierte Identitäten und sensible Arbeitsabläufe in den Bereichen Kernbankgeschäfte, Handel, Zahlungsverkehr und KI-gestützte Produkte.
Erfahren Sie, wie Exeon.UEBA Ihnen einen umfassenden Überblick über Ihre gesamte SAP-Landschaft bietet, um gestohlene Zugangsdaten, Insider-Bedrohungen und verdächtige Transaktionsaktivitäten sofort zu erkennen. Bei weiteren Fragen stehen Ihnen unsere Experten gerne zur Verfügung.
Was ist UEBA für SAP und wie funktioniert Exeon.UEBA?
Die User and Entity Behavior Analytics (UEBA) erkennt Cyberbedrohungen, indem sie normale Verhaltensmuster von Benutzern, Dienstkonten und Anwendungen in SAP-Umgebungen. Exeon.UEBA für SAP analysiert SAP-Sicherheitsprotokolle (SAL) und zugehörige Systemprotokolle, um Verhaltens-Baselines für SAP Identitäten, Transaktionen, Mandanten und Tabellen zu erstellen. Anschließend erkennt es Anomalien wie den Missbrauch von Anmeldedaten, ungewöhnliche Transaktionsaktivitäten oder verdächtige Datenexporte , die bei herkömmlichen, starren SAP-Überwachungsmaßnahmen oft übersehen werden. Da Exeon.UEBA Daten mithilfe von streambasierten Analysen in Echtzeit verarbeitet, kann es Bedrohungen sofort und unterstützt gleichzeitig On-Premise- oder Air-Gapped-Bereitstellungen für vollständige Datenhoheit.
Unterstützt Exeon.UEBA die Sicherheitsüberwachung von SAP BTP?
Exeon.UEBA kann die Überwachung der Verhaltenssicherheit mithilfe unterstützter Audit- und Anwendungsprotokolle über herkömmliche SAP-Systeme hinaus auf die SAP Business Technology Platform (SAP BTP) ausweiten. Es unterstützt Sicherheitsteams dabei, ungewöhnliche Identitätsaktivitäten, verdächtige Zugriffsmuster und Berechtigungsänderungen in verbundenen SAP-Umgebungen zu erkennen. Die verfügbaren Erkennungsfunktionen hängen von den integrierten BTP-Diensten und Protokollquellen ab.
Welche Arten von SAP-Sicherheitsbedrohungen kann Exeon.UEBA erkennen?
Exeon.UEBA für SAP erkennt verdächtiges Verhalten auf der Ebene der SAP-Anwendung, einschließlich externer Angriffe und Bedrohungen durch Insider.
Beispiele hierfür sind:
Gestohlene SAP-Zugangsdaten, die für ungewöhnliche Logins verwendet werden.
Privilegienerweiterungen oder unbefugte Rollenänderungen.
(Erstmalige) Ausführung von sensiblen SAP-Transaktionen.
Zugriff auf sensible SAP-Tabellen, wie z.B. Tabellen mit Benutzerdaten.
Abnormale Datenexporte oder Downloads großer Tabellenmengen.
Unbefugte Nutzung des Debuggers oder Konfigurationsänderungen.
Durch die Überwachung von Verhaltensmustern über SAP-Identitäten, Transaktionen und Service-Accounts hinweg kann Exeon.UEBA subtilen Missbrauch identifizieren, der für herkömmliche Sicherheitstools legitim erscheint.
Welche Bereitstellungsoptionen unterstützt Exeon.UEBA für SAP?
Exeon.UEBA für SAP unterstützt flexible Bereitstellungsmodelle, die speziell für regulierte und sicherheitskritische Umgebungen konzipiert sind. Zu den verfügbaren Bereitstellungsoptionen Optionen umfassen selbst gehostete Bereitstellungen entweder in Ihrem eigenen Rechenzentrum oder in einer privaten (kontrollierten) Infrastruktur sowie die Unterstützung hybrider Architekturen, die On-Premise- und Cloud-Systeme kombinieren, sowie Air-Gapped-Umgebungen ohne externe Anbindung. Bei allen Bereitstellungsmodellen verbleiben die SAP Sicherheitsdaten innerhalb Ihrer kontrollierten Infrastruktur und unterstützen so die Einhaltung von Vorschriften wie DSGVO, NIS2 und DORA.
Wie schützt Exeon.UEBA SAP-Benutzer- und Identitätsdaten?
Exeon.UEBA verfügt über integrierte Datenschutzmechanismen, um sensible Identitätsinformationen während der Analyse zu schützen. Identitätsattribute wie Benutzernamen, User-IDs oder E-Mail-Adressen können pseudonymisiert und sensible Log-Inhalte bereits beim Einlesen (Ingestion) verschlüsselt werden. Die Verhaltensanalyse kann somit auf geschützten Daten operieren und dabei dennoch den analytischen Kontext wahren. Dieser Ansatz ermöglicht es Unternehmen, fortschrittliche Bedrohungserkennung zu betreiben und gleichzeitig die Anforderungen von Datenschutzvorschriften sowie internen Datensicherheitsrichtlinien zu erfüllen.
Kann Exeon.UEBA Insider-Bedrohungen in SAP erkennen?
Ja. Exeon.UEBA für SAP ist darauf ausgelegt, Insider-Bedrohungen und den Missbrauch von Benutzerkonten zu erkennen, indem abnormales Verhalten innerhalb legitimer SAP-Aktivitäten identifiziert wird.
Die Plattform lernt das typische Verhalten für jeden SAP-Benutzer und Service-Account und schlägt bei Abweichungen Alarm, wie zum Beispiel bei:
Ungewöhnlichem Zugriff auf sensible SAP-Tabellen.
Unbefugten Rollen- oder Berechtigungsänderungen.
Unerwarteter Ausführung von administrativen Transaktionen.
Verdächtigen Datenexporten oder Änderungen an der Systemkonfiguration.
Da das System Verhaltensmuster analysiert , anstatt sich ausschließlich auf statische Regeln zu stützen, kann es böswillige oder kompromittierte Insider erkennen, selbst wenn deren Handlungen technisch gesehen legitim erscheinen.
Welche Sicherheitsbedrohungen kann UEBA in SAP BTP erkennen?
UEBA kann dabei helfen, ungewöhnliche SAP-BTP-Benutzeranmeldungen, unerwartete Anwendungszugriffe, verdächtige Rollenänderungen und ungewöhnliche Aktivitäten von Dienstkonten zu erkennen. Durch das Erlernen typischer Verhaltensmuster und das Identifizieren von Abweichungen ergänzt die Verhaltensanalyse die bestehenden Zugriffskontrollen und Audit-Protokollierungen von SAP BTP. Der Erfassungsumfang hängt von den verfügbaren Audit-Ereignissen und den konfigurierten Integrationen ab.
Wie gewährleistet Exeon.UEBA die Datensouveränität für SAP-Umgebungen?
Exeon.UEBA für SAP wurde für Unternehmen entwickelt, die die volle Kontrolle über ihre Sicherheitsdaten benötigen.
Die Plattform unterstützt On-Premise- und Air-Gapped-Bereitstellungsmodelle, sodass SAP-Logs und Identitätsdaten Ihre eigene Infrastruktur niemals verlassen müssen. In Kombination mit integrierten Verschlüsselungs- und Pseudonymisierungsfunktionen ermöglicht dies Unternehmen in regulierten Branchen eine verhaltensbasierte Bedrohungserkennung unter Einhaltung strengster Datensouveränitäts- und Datenschutzvorgaben.
Lässt sich Exeon.UEBA in SIEM-, SOAR- oder IAM-Tools integrieren?
SIEM-basierte UEBA ist oft regelgesteuert – die Regeln müssen manuell hinzugefügt und angepasst werden – und durch Batch-Verarbeitung und hohe Datenaufnahmekosten eingeschränkt. Exeon.UEBA verwendet Echtzeit-Streaming-Analysen, intelligente Log-Vorverarbeitung zur Reduzierung des Datenvolumens und flexible Verhaltensmodelle, um eine schnellere und genauere Erkennung zu geringeren Kosten zu ermöglichen.
Wie schnell kann Exeon.UEBA für SAP implementiert werden?
Ja. Exeon.UEBA lässt sich problemlos in bestehende Security-Operations-Plattformen integrieren.
Erkannte SAP-Anomalien und verhaltensbasierte Erkenntnisse können an SIEM-Systeme, SOAR-Plattformen oder Ticketing-Tools für ein zentralisiertes Monitoring und Incident Response weitergeleitet werden. Offene APIs ermöglichen zudem die Anbindung an IAM-Systeme (Identity and Access Management) und automatisierte Response-Workflows. Dies stellt sicher, dass SAP-spezifische Bedrohungen in Ihre übergreifenden Sicherheitsabläufe und Reaktionsprozesse eingebunden werden.
Dadurch wird sichergestellt, dass SAP-spezifische Bedrohungen in Ihre übergeordneten Sicherheits- und Reaktionsprozesse einbezogen werden.
Kann Exeon.UEBA auch für andere Anwendungen außer SAP genutzt werden?
Die meisten Unternehmen erlangen aussagekräftige Sichtbarkeit in ihre SAP-Sicherheit innerhalb von Tagen, nicht Monaten.
Exeon.UEBA kann SAP Security Audit Logs (SAL) direkt einlesen, ohne dass SAP-Agenten oder komplexe Log-Transformationen erforderlich sind. Dank der standardisierten Log-Modellierung und vordefinierten Erkennungsfunktionen ist ein schnelles Onboarding sowohl für On-Premise- als auch für Cloud-SAP-Umgebungen möglich. Sicherheits-Teams können so bereits kurz nach der Bereitstellung mit der Erkennung von abnormalem SAP-Verhalten und Identitätsmissbrauch beginnen.
Dadurch können Sicherheitsteams bereits kurz nach der Bereitstellung beginnen, ungewöhnliches SAP-Verhalten und Identitätsmissbrauch zu erkennen.
Sind Sie bereit,
Ihr SOC zu optimieren?
Ihre Cybersicherheit ist unsere höchste Priorität. Kontaktieren Sie uns, um zu erfahren, wie unsere KI-gestützte Technologie den Schutz verbessert, die Effizienz steigert und gleichzeitig die Kosten reduziert.