
Einführung
In einer zunehmend vernetzten Welt ist der Schutz von Netzwerken der Betriebstechnik (OT) von entscheidender Bedeutung. Die Verschmelzung von IT- ( IT ) und OT- ( OT ) Umgebungen erfordert einen umfassenden Ansatz, der den gesetzlichen Vorschriften frameworks wie derRichtlinie über Netz- und Informationssicherheit (NIS)und dem Gesetz über digitale Operative Resilienz (DORA) entsprechen sollte.
Die„Zero Trust “-Grundsätzebieten einen strukturierten Ansatz zur Absicherung von Netzwerken unter IT und OT und erfüllen bereits viele der Anforderungen derNIS- und DORA -Vorschriften. Durch die Umsetzung von Zero Trust können Unternehmen ihre Cyber-Resilienz stärken, kritische Infrastrukturen schützen und die Auswirkungen von Cyberbedrohungen mindern. In diesem Blogbeitrag wird untersucht, wie wichtig es ist, regulatorische compliance -Erwägungen undcyberstrategische Grundsätzeaus einer Zero Trust -Perspektiveauf OT -Netzwerkeanzuwenden, um die allgemeine Sicherheitslage zu verbessern.
Die Verordnungen verstehen
KRITIS und BSIG
Die Cybersicherheitsvorschriften für kritische Infrastrukturen (KRITIS) und die damit verbundenen Anforderungen an die Netzwerksicherheit, insbesondere im Bereich OT, sind vielfältig und hängen von der jeweiligen Rechtsordnung ab. Eine dieser Vorschriften ist die BSI-KritisV (Verordnung zum Schutz kritischer Infrastrukturen) in Deutschland, die für Betreiber kritischer Infrastrukturen konkrete Sicherheitsmaßnahmen vorschreibt, darunter Risikomanagement, Vorfall Berichterstattung und die Festlegung von Mindestsicherheitsstandards. Insbesondere § 8a Abs. 1 des Bundesgesetzes zum Schutz kritischer Infrastrukturen (BSIG) erlegt Betreibern kritischer Infrastrukturen (KRITIS) spezifische Sicherheitsanforderungen auf und betont dabei die Einrichtung angemessener organisatorischer und technischer Maßnahmen zum Schutz von IT-Systemen.
NIS2 und DORA
In der Europäischen Union spielt die Richtlinie über Netz- und Informationssicherheit (NIS) eine entscheidende Rolle bei der Verbesserung der Cybersicherheit und der Widerstandsfähigkeit kritischer Infrastrukturen. Ihr Nachfolgegesetz, NIS2, stärkt die Cybersicherheitspraktiken bei Betreibern wesentlicher Dienste und Anbietern digitaler Dienste weiter. NIS2 schreibt die Zusammenarbeit zwischen nationalen Behörden und Betreibern vor, um die Cybersicherheits Umgebung in der EU zu stärken, wobei der Schwerpunkt auf Sektoren wie Managed Services und sekundären Tätigkeiten liegt. Compliance mit nationalen Gesetzen ist aufgrund möglicher Abweichungen von den Bestimmungen der NIS2 unerlässlich.
Finanzinstitute unterliegen jedoch nicht den Anforderungen der „ NIS2 “, wie in Abschnitt 28 BSIG-E (NIS2UmsuCG) dargelegt. Sie müssen die „ DORA “ einhalten, ein europäisches Rechts framework , das darauf abzielt, die digitale Operative Resilienz insbesondere in der Finanzbranche zu verbessern. Die „ DORA “ legt einheitliche Anforderungen für alle EU-Mitgliedstaaten fest und stellt sicher, dass Organisationen Störungen und Bedrohungen im Zusammenhang mit ICT standhalten, darauf reagieren und sich davon erholen können.
Einige Unternehmen im Bereich „ IT “ und im Telekommunikationssektor könnten einer doppelten Regulierung sowohl gemäß DORA als auch gemäß NIS2 unterliegen, wenn sie als „ NIS2 “-Einrichtungen eingestuft und gemäß DORA als kritische ICT Drittanbieter Dienstleister kategorisiert werden. Dazu gehören cloud -Anbieter, Anbieter von Telekommunikationslösungen und Managed-Services-Anbieter. Selbst konzerninterne IT Dienstleister sind nicht von möglichen Verpflichtungen gemäß DORA und NIS2 ausgenommen.
Außerhalb der EU hat die Schweiz am 29. September 2023 eine Änderung des Informationssicherheitsgesetzes verabschiedet, mit der eine Meldepflicht für Cyberangriffe auf kritische Infrastrukturen eingeführt wurde. Die Änderung beauftragt das Nationale Cyber-Sicherheitszentrum (NCSC), technische Analysen durchzuführen, Berichte zu bearbeiten, Hersteller über Schwachstellen zu informieren und relevante Informationen zu veröffentlichen, um die Schweiz vor Cyber-Bedrohungen zu schützen.
Warum „ Zero Trust “?
Die Prinzipien des „ Zero Trust “ sind für die Verbesserung der Netzwerksicherheit von entscheidender Bedeutung. Dazu gehören die Annahme eingeschränkter Vertrauensverhältnisse, eingeschränkte Benutzerrechte, die ständige Bereitschaft zur Bewältigung von Sicherheitsvorfällen sowie die Verbesserung der Erkennung von „ Bedrohung “. Die Umsetzung erfordert eine umfassende Netzwerküberwachung, fortlaufende Identitätsprüfungen der Benutzer, die Verhinderung unbefugter „ lateral movement “ sowie die schnelle Erkennung von „ Bedrohung “ und „ Eindämmung “.
Zero Trust bietet eine solide „ framework “ für sichere Netzwerke, erfordert jedoch ständige Wachsamkeit gegenüber potenziellen Angriffen und eine schnelle Reaktion auf Anomalien. Die Überwachung, einschließlich des verschlüsselten Datenverkehrs, ist für die Sicherheit unerlässlich, erfordert jedoch ein Gleichgewicht zwischen Überprüfungsmaßnahmen und Datenschutzstandards.
Herausforderungen bei der Anwendung von „ Zero Trust “ auf „ OT “-Netzwerke
Die Konvergenz von IT und OT bringt erhebliche Veränderungen und Herausforderungen bei der Verwaltung der Unternehmensinfrastruktur mit sich. IT umfasst die Verwaltung von Geräten und Systemen, während OT sich auf Fertigung und den technischen Betrieb, der in der Regel vom Chief Technology Officer geleitet wird. OT assets bestehen aus spezialisierten Geräten wie speicherprogrammierbaren Steuerungen (SPS), die mit physikalischen Sensoren interagieren, um industrielle Prozesse zu steuern. Diese assets kommunizieren oft über unterschiedliche Protokolle und sind in separate Netzwerke aufgeteilt, um Verfügbarkeit und Sicherheit Vorrang vor Vertraulichkeit zu geben.
In Bereichen kritischer Infrastrukturen hat eine unterbrechungsfreie Kommunikation oberste Priorität, was zur Entwicklung von Kommunikationsprotokollen für industrielle Steuerungssysteme (ICS) geführt hat, denen häufig gängige Sicherheitsmaßnahmen IT fehlen. Aktuelle industrielle Protokolle wie das Inter-Control Center Communications Protocol (ICCP) ermöglichen die Kommunikation zwischen OT assets über TCP/IP und potenziell auch mit herkömmlichen IT assets .
IT In solchen Umgebungen werden häufig Geräte von OT verwaltet und konfiguriert; sie dienen als Knotenpunkte für die Datenerfassung, -normalisierung, -verarbeitung und -auswertung, die für ein effektives OT asset Management von entscheidender Bedeutung sind. Die Migration von IT assets zu cloud-basierten Umgebungen setzt OT assets jedoch neuen Herausforderungen im Bereich der Cybersicherheit aus.
OT Diese Umgebungen bergen aufgrund veralteter Plattformen, proprietärer Protokolle, Kompromisse zwischen Sicherheit und Schutz sowie der Komplexität bei der Migration von „ cloud “ einzigartige Risiken, was zu Lücken im Zugriffsmanagement und damit verbundenen Risiken führt. Im Zuge der Umstellung von „ IT “ auf hybride Umgebungen, die Dienste von „On-Prem “ und „ cloud “ integrieren, sind herkömmliche, auf „ perimeter “ basierende Sicherheitsmaßnahmen nicht mehr zeitgemäß.
Um diese Herausforderungen zu bewältigen, sind verbesserte Strategien zur Risikominderung und eine verstärkte Überwachung des Zugriffs auf Drittanbieter erforderlich. Unternehmen müssen einen ganzheitlichen Ansatz für die Cybersicherheit verfolgen und Sicherheitsmaßnahmen aus den Bereichen IT und OT integrieren, um die Widerstandsfähigkeit und den Schutz kritischer Infrastrukturen angesichts sich ständig weiterentwickelnder Bedrohungen und technologischer Landschaften zu gewährleisten. Dies beinhaltet die Umsetzung robuster Maßnahmen in den Bereichen Authentifizierung, Überwachung und Zugriffskontrolle sowohl in IT - als auch in OT -Umgebungen sowie die Förderung der Zusammenarbeit zwischen IT - und OT -Teams, um neu auftretende Herausforderungen im Bereich der Cybersicherheit effektiv zu bewältigen.
Implementierung einer mit „ NIS2 “ kompatiblen Architektur
Die Implementierung einer mit „ NIS2 “ kompatiblen Architektur in den Umgebungen „ IT “, „ IoT “ und „ OT “ stellt aufgrund der besonderen Eigenschaften der „ OT “-Geräte und ihrer spezifischen Sicherheitsanforderungen eine erhebliche Herausforderung dar, was häufig eine nahtlose Integration in Sicherheitsstandards behindert: Wie oben beschrieben, steht „ NIS2 “ für „ OT “ aufgrund seines unsicheren Designs, der „ Priorisierung “ der Verfügbarkeit gegenüber der Sicherheit, fehlender Sicherheitsmechanismen, einer veralteten Infrastruktur sowie unzureichender „ Inventur “- und Managementpraktiken vor Herausforderungen im Bereich der Cybersicherheit, was die Bedenken hinsichtlich der Cybersicherheit noch verstärkt.
Und „ DORA “? Der zweite Block des „ DORA “framework zur finanziellen Cyber-Resilienz konzentriert sich auf das Cyber-Risikomanagement und beginnt mit einer Bewertung der bestehenden IT und des Cyber-Reifegrades, gefolgt von einer Bewertung der Sicherheitslücken aufgrund der Verflechtung von IT/OT und der entsprechenden Bedrohung -Szenarien.
In diesem Bereich werden Übungskonzepte wie Tabletop-Übungen und auf „ Bedrohung “ ausgerichtete Penetrationstests angeboten, um reale Cyberangriffe zu simulieren. Die Grundsätze von „ DORA “ erstrecken sich ausdrücklich auch auf „ IoT “-Geräte und -Systeme in kritischen Infrastrukturen oder „ Finanzdienstleistungen “, wobei der Schwerpunkt auf „ Operative Resilienz “, Sicherheit und Kontinuität liegt. In Anerkennung der Bedeutung von „ OT “ befasst sich „ DORA “ mit „ ICT “-bezogenen Risiken in „ OT “-Umgebungen und betont die Notwendigkeit umfassender Fähigkeiten, um die kontinuierliche Bereitstellung von „ Finanzdienstleistungen “ im Falle einer Störung sicherzustellen.
Zero Trust im Einsatz
Der Ansatz „ Zero Trust Network Access“ (ZTNA) ist eine umfassende Strategie zur Bewältigung der Herausforderungen im Bereich „ compliance “, die alle Aspekte abdeckt, von „ IT “ über „ OT “ bis hin zu „ IoT “. Im Einklang mit „ DORA “ und „ NIS2 “ bildet „ ZTNA “ ein Bollwerk gegen sich ständig weiterentwickelnde Cyberbedrohungen, das die Cybersicherheitsmaßnahmen stärkt und die Einhaltung der Vorschriften zum Schutz kritischer Infrastrukturen ( compliance ) gewährleistet.
ZTNA , stellt „Misstrauen und Verifizierung“ in den Mittelpunkt. Dies stellt einen Paradigmenwechsel von traditionellen, perimeter-zentrierten Verteidigungsansätzen hin zu einem proaktiven Sicherheits framework dar, der den modernen Sicherheitsanforderungen entspricht, die eine sorgfältige Überprüfung aller Organisationen und Datenflüsse zur Risikominderung erfordern: ZTNA fördert die kontinuierliche Überwachung des Netzwerkverkehrs und der Benutzeraktivitäten, was sich auch in den Vorschriften DORA und NIS2 widerspiegelt, die ebenfalls auf kontinuierlicher Überwachung und compliance Berichterstattung basieren. Durch die Umsetzung der „ ZTNA “-Prinzipien sollten Unternehmen detaillierte Einblicke in ihre Netzwerkaktivitäten gewinnen und die gesetzlichen Anforderungen erfüllen. „ ZTNA “ unterstützt einen risikobasierten Ansatz für „ Zugriffskontrolle “, der dynamische Zugriffsentscheidungen auf der Grundlage der Benutzeridentität, des „ Gerät “-Zustands und kontextbezogener Informationen ermöglicht, im Einklang mit den Themen „ DORA “ und „ NIS2 “.
Darüber hinaus betont „ ZTNA “ die Bedeutung einer schnellen Erkennung und Reaktion auf Sicherheitsvorfälle ( Vorfall ), um die Auswirkungen von Sicherheitsverletzungen zu mindern. „ ZTNA “ fordert Unternehmen dazu auf, ihre Reaktionsfähigkeiten bei Sicherheitsvorfällen ( Vorfall ) zu verbessern, indem sie Sicherheitsvorfälle schnell erkennen und eindämmen, um die potenziellen Auswirkungen auf kritische Geschäftsprozesse zu begrenzen. Es plädiert für eine Denkweise, die davon ausgeht, dass böswillige Akteure die Abwehrmaßnahmen bereits durchbrochen haben – eine Abkehr von traditionellen Paradigmen, die auf blindem Vertrauen basieren.
Zu den praktischen Schritten zur Umsetzung einer robusten Architektur, die „ ZTNA “, „ NIS2 “ und „ DORA “ unterstützt, gehören:
- Transparenz:Die Kommunikation zwischen Anwendung und „ workload “ verstehen.
- Segmentierung: Kontrolle der Fernverbindungen und der lateralen Bewegung.
- Überwachung:Nutzen Sie Analysetools zur Erkennung von „ Bedrohung “.
Netzwerkbezogene Schutzanwendungen wie Firewalls und Intrusion-Prevention-Systeme (IPS) bilden lediglich die Grundlage für die Erfüllung der Sicherheitsanforderungen sowohl in „ IT “- als auch in „ OT “-Umgebungen. Da Angreifer jedoch zunehmend industrielle Bereiche ins Visier nehmen, wird die Fähigkeit, den Datenverkehr zu analysieren, ohne die Datenpakete selbst zu überprüfen – z. B. bei industriellen Protokollen wie Modbus –, von entscheidender Bedeutung.Lösungen für das Security Information and Event Management (SIEM)können zwar Protokolle von verschiedenen assets erfassen, bieten jedoch möglicherweise keinen umfassenden Überblick über die Netzwerk- und host -Aktivitäten in OT -Umgebungen.
Die Netzwerkabwehr ist eine ergänzende Maßnahme zum Schutz durch „ Endpunkt “ und ein entscheidender Schritt zur Minderung unentdeckter Schwachstellen, wenn der Schutz durch „ Endpunkt “ in Produktionsanlagen auf Basis von „ OT “ aufgrund technischer Einschränkungen und Garantiebeschränkungen an seine Grenzen stößt, was dazu führt, dass viele Geräte ohne ausreichenden Schutz betrieben werden.
Wie ein KI-gestütztes „ Network Detection and Response (NDR) “-System die Herausforderungen bei der (gemeinsamen) Überwachung der Sicherheit von „ OT “ bewältigt und sicherstellt, dass compliance
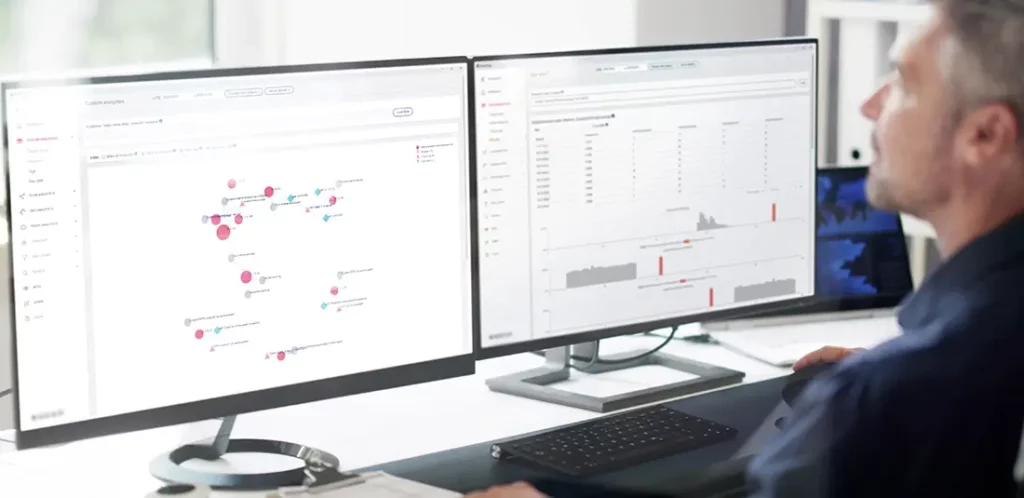
Ein NDR wie Exeon.NDR nutzt das maschinelle Lernen, um Netzwerkbedrohungen zu erkennen und darauf zu reagieren. Er stellt normale Muster im Netzwerkverkehr fest und identifiziert Abweichungen, die auf bösartige Aktivitäten hindeuten können. Obwohl der meiste Netzwerkverkehr inzwischen verschlüsselt ist, überwacht und analysiert Exeon.NDR die Netzwerkkommunikation und nutzt KI und maschinelles Lernen, um die Erkennung von Bedrohungen zu verbessern.
Dateien, die das Netz durchqueren, sind oft verschlüsselt und können durch passive Überwachung nicht leicht entschlüsselt werden.
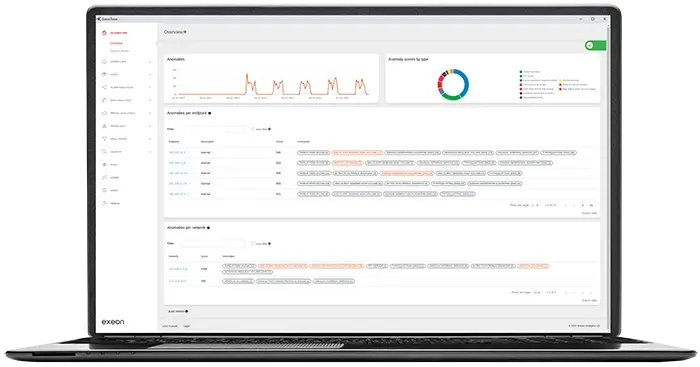
Exeon.NDR erkennt Muster der Dateizugriffe im gesamten Netzwerk, selbst in verschlüsselten Umgebungen, indem es deren „ Verhalten “ analysiert, um die Transparenz zu verbessern und die Erkennung von „ Bedrohung “ zu optimieren.
Herkömmliche NDR-Lösungen basieren auf Traffic-Mirroring, was angesichts zunehmender Verschlüsselung, verteilt IO- und OT -Netzwerke sowie höherer Bandbreiten zu einer Herausforderung wird. Exeon umgeht diese Einschränkung, indem es anstelle einer ausschließlichen Nutzung von Traffic-Mirroring kompakte Protokolldaten analysiert. Es erfasst Metadaten aus bestehenden Netzwerkquellen (wie Switches und Firewalls), ohne dass hardware Sensoren erforderlich sind. Und seine offene und zukunftssichere Architektur ermöglicht eine einfache Bereitstellung ohne größere Änderungen an der bestehenden Infrastruktur.
Exeon bietet umfassende Transparenz, eine effiziente Erkennung von „ Bedrohung “ sowie eine schnelle Reaktion auf „ Vorfall “ und erfüllt die Anforderungen von „ NIS2 “ und „ DORA “, indem es die Netzwerke unter IT, cloud und OT kontinuierlich überwacht. Es erkennt Anomalien, verhindert, dass sich Angreifer unbemerkt zwischen Umgebungen bewegen, und stärkt die allgemeine Cybersicherheit. Da keine Geräte von „ hardware “ erforderlich sind, werden „ Bereitstellung “ und Wartung vereinfacht, wodurch Skalierbarkeit und „ compliance “ gewährleistet werden.
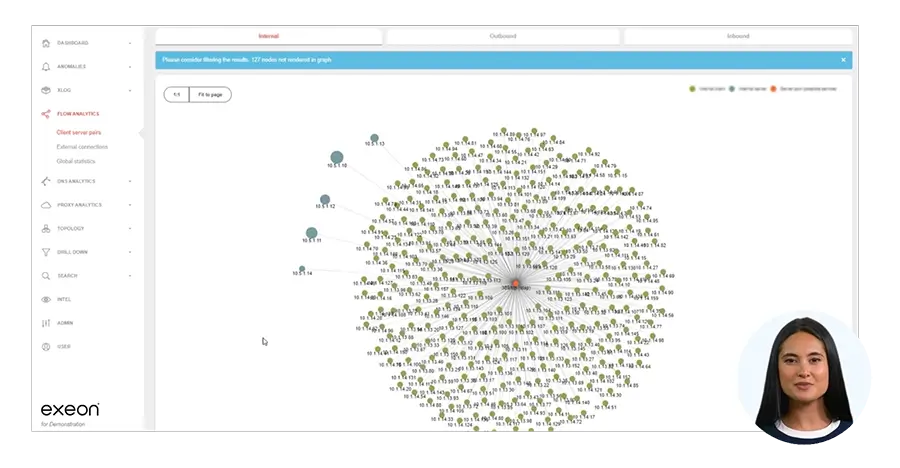
Sehen Sie sich die Erkennung von „ OT “ in Aktion an
Sind Sie bereit, NDR zu erleben und zu sehen, wie Exeon Anomalien und potenzielle Cyber-Bedrohungen in Ihrem gesamten Netzwerk erkennen kann? Sehen Sie sich unsere Video-Tour an!



