Vollständige OT-Transparenz beginnt jetzt
Verschaffen Sie sich mithilfe Ihrer Telemetriedaten schnell einen Überblick über kommunizierende Ressourcen, Abhängigkeiten und blinde Flecken – ganz ohne Agenten, aktives Scannen oder Unterbrechungen des Betriebs.
Fangen Sie mit dem an, was Ihr Netzwerk bereits weiss

Herkömmliche OT-Sicherheitsprogramme brauchen Monate in der Planung und der Beschaffung und Bereitstellung von Sensoren, bis sie nützliche Einblicke liefern. Exeon nutzt Metadaten aus der bestehenden Infrastruktur, um schnell und ohne Änderungen an den Produktionssystemen ein erstes Lagebild zu erstellen.
Nutzen Sie zunächst, was vorhanden ist. Überprüfen Sie anschliessend Ihre Segmentierung, stärken Sie Ihre Compliance-Nachweise und lenken Sie weitere Investitionen gezielt dorthin, wo sie am meisten bewirken.
Vorhandene verbinden Telemetrie
Datenflüsse, Firewalls, Switches, Protokolle, DPI sowie „ OT “-Sicherheitstools.
Das echte Netzwerkverhalten aufzeigen
Assets, Abhängigkeiten, Kommunikationswege und Schatten OT.
Legen Sie Prioritäten für die nächsten Schritte fest
Segmentierung Änderungen, gezielte Kontrollen, Ermittlungen und Beweismittel aus dem Bereich „ compliance “
Unsere Kunden profitieren von vollständiger Transparenz
Checkliste: Die Herausforderungen der OT meistern
Was bedeutet „kommunizieren“ eigentlich?
Welche Ressourcen, ältere Geräte, Fernverbindungen und Abhängigkeiten gibt es standort- und zonenübergreifend?
Funktioniert „ Segmentierung “ wie vorgesehen?
Entspricht der beobachtete Datenverkehr der dokumentierten Architektur, den Richtlinien zur „ firewall “ und den genehmigten Kommunikationswegen?
Können Sie nachweisen, dass die Kontrollmassnahmen kontinuierlich funktionieren?
Können Sie aktuelle Nachweise für die Normen „ NIS2 “, „ KRITIS “ und „IEC 62443“ vorlegen – und zwar nicht nur eine Momentaufnahme aus einem Audit zu einem bestimmten Zeitpunkt?
Können OT und das SOC auf der Grundlage derselben Beweise ermitteln?
Können Analysten ein Ereignis nachvollziehen, ohne die Ingenieure v OT s zu bitten, den Kontext manuell zu rekonstruieren?
Warum die OT-Sicherheit nicht warten kann
aller Cybersicherheitsvorfällen in der EU betreffen mittlerweile OT-Systeme.
Ein Grossteil der Vorfälle in der EU betraf als „NIS2“ eingestufte kritische Einrichtungen.
Die Zunahme der neu bekannt gewordener Sicherheitslücken, die oft schon innerhalb weniger Tage ausgenutzt werden.
Wie Exeon die Infrastruktur von „ OT “ unterstützt
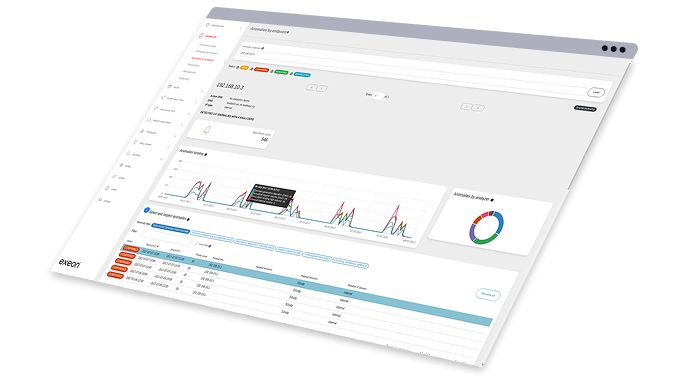
Behalten Sie, was Sie haben
Exeon nutzt die vorhandene Telemetrie und schützt bestehende Investitionen.
Umfassend, skalierbar Verhaltens-Sichtbarkeit
Sorgt für mehr Transparenz in verteilten und nur teilweise überwachten OT-Netzwerkumgebungen.
Hersteller-unabhängige Analysen
Stellt eine Korrelation zwischen Signalen verschiedener Anbieter her.
Lässt sich flexibel einsetzen
Unterstützt das Deployment in der Cloud, als selbst gehostete Lösung und vor Ort.
100 % Vertraulichkeit
Behält „ Datensouveränität “ und betriebliche Einschränkungen im Blick.
Kontrollierte Skalierung
Lässt sich schrittweise skalieren, anstatt eine Einführung im Big-Bang-Verfahren zu erfordern.
Speziell für die Sicherheit von „ OT “ entwickelt
Den Ansatz verstehen
Warum Transparenz Vorrang vor größeren Investitionen in „ OT “ haben sollte.
Die aktuelle Architektur bewerten
Bewerten Sie Lücken in der Transparenz, Segmentierung sowie den betrieblichen Aufwand.
Entdecken Sie praktische Szenarien
Exeon.NDR im Einsatz: Shadow OT, Fernzugriff, Segmentierung und laterale Bewegung.
Kurzer Überblick über die Lösung
Machen Sie sich mit der Architektur, dem „ Bereitstellung “-Modell und den wichtigsten Funktionen vertraut.
Compliance für OT
Setzen Sie die Normen „ NIS2 “, „ KRITIS “ und „IEC 62443“ in praktische Maßnahmen zur „ OT “ um.
Warum unsere Kunden 100% Visibilität wählen
Durch die Integration von Exeon-Produkten profitieren unsere geschätzten Kunden von einer unübertroffenen Netzwerktransparenz, KI-gestützter Erkennung und „ Verhalten “-Analysen.
CISO, SWISS International Airlines

"Als Schweizer Nationalairline treibt uns die Leidenschaft für aussergewöhnliche Leistungen im Sinne unserer Leitsätze an. Eine stabile und sichere IT ist die wichtigste Grundlage für einen exzellenten Kundenservice. Für die Sicherheit der SWISS IT setzen wir Exeon als zentrales Cybersecurity-Tool ein, das vollständig von unserem langjährigen Partner Reist Telecom AG verwaltet wird. Eine perfekte Kombination und Lösung, um unser Netzwerk zu überwachen und Anomalien schnell zu erkennen."
Leiter „ IT -Sicherheit“, PostFinance AG

"PostFinance hat sich wegen der offenen und zukunftsfähigen Architektur für Exeon.NDR entschieden. Dank der Möglichkeit, auf Hardware Sensoren zu verzichten und der Kontrolle über die Datenflüsse musste PostFinance keine grossen Änderungen an der bestehenden Infrastruktur vornehmen. Die Zusammenarbeit mit den kompetenten, technisch hochstehenden Exeon Mitarbeitenden hat überzeugt."
CEO & Gründer, Planzer

"Als CEO und Inhaber einer eng getakteten Logistikfirma kann ich mir Systemausfälle wegen Cybervorfällen nicht leisten. Mit Exeon.NDR haben wir bei Planzer eine Schweizer Lösung gefunden, um unser Netzwerk zu überwachen und Cyberbedrohungen frühzeitig zu erkennen."
Leiter Infrastruktur und Anwendungen, 3 Banken IT

„Wir schätzen insbesondere die umfassende Netzwerktransparenz, die uns Exeon.NDR bietet.
Die Erkennung von „ Anomalie “ ist zudem äußerst präzise und ermöglicht es unseren Analysten, sich auf die wesentlichen Bedrohungen zu konzentrieren.“
Direktor der Cybersicherheitsforschung, KuppingerCole

„Die Schnittstellen für das Management und die „ analyst “ sind intuitiv und können Kunden wichtige Erkenntnisse liefern. Der Ansatz von Exeon im Bereich „ Datenaufbewahrung “ hilft Kunden dabei, Daten für regulatorische Zwecke („ compliance “) lokal zu speichern, und senkt die Kosten für die langfristige Aufbewahrung („ Speicher “), indem lediglich Ereignisdaten („ Metadaten “) aufbewahrt werden. Die Lösung unterstützt die relevantesten Standards für den Austausch von Informationen im Bereich „ Bedrohung “.“
Netzwerk- und Sicherheitsingenieur, Solothurner Spitäler

„Exeon ist unser Cybersicherheits-Alarmsystem, d Alarmierung t uns auf jegliche Netzwerkabweichungen hin. Was uns außerdem wirklich überzeugt hat, ist die intuitive Benutzeroberfläche des Produkts Schnittstelle – es ist zu einem Werkzeug geworden, mit dem wir unsere Daten und unser Netzwerk zuverlässig überwachen und schützen können.“
ICT Projektleiter, WinGD

"Exeon bietet uns einen vollständigen Einblick in unsere Netzwerkdatenströme und erkennt automatisch verdächtiges Verhalten. Dank der KI-Algorithmen erkennen wir potenzielle Cyber-Bedrohungen sofort und können schnell und effizient reagieren. So verhindern wir, dass sich Angreifer unbemerkt in unseren Systemen bewegen, in die Infrastruktur eindringen oder bestehende Sicherheitsmassnahmen umgehen."
Senior Produkt Portfolio Manager Cyber Defense, Swisscom

„Exeon bietet gegenüber konkurrierenden NDR-Produkten zahlreiche funktionale Vorteile. Mit Exeon können wir innovative Technologien und fortschrittliche Analysemethoden nutzen, um unseren Kunden eine erstklassige Sicherheitslösung anzubieten. Gemeinsam setzen wir uns dafür ein, die Sicherheits Umgebung zu verbessern.“
Regional Practice Head, Wipro

„Exeon ist die ideale Lösung für den Übergang von einem System der ersten Generation ( legacy )SOC zu einem System der nächsten Generation ( SOC). Es verbessert die Erkennungsfähigkeiten, minimiert Warnmeldung Rauschen und senkt die Kosten erheblich.“
CEO, REAL Security

"Als führender Distributor sind wir immer auf der Suche nach zuverlässigen, innovativen und leistungsstarken Lösungen, um unser Portfolio zu stärken und die Zukunft der Cybersicherheit zu gestalten. Exeon hat immer wieder bewiesen, dass sie ein vertrauenswürdiger Partner sind, mit dem man leicht zusammenarbeiten kann. Ihre Lösung exeon.ndr hat bereits in verschiedenen Bereichen große Wirkung gezeigt."
Weitere Lösungen
Insider- Bedrohung -Management
- Umfassende Überwachung des gesamten Netzwerks und Transparenz der Anwendungen.
- Zero Trust Integration zur Durchsetzung strenger Zugriffskontrollen.
- Echtzeit Sicherheitseinblicke über Live-Dashboards.
Skalierbarkeit
Modularer, flexibler Ansatz – Skalierung leicht gemacht: Die „ verteilt “-Architektur von Exeon lässt sich dynamisch an das Datenverkehrsvolumen und das Wachstum der Infrastruktur anpassen.
- Keine Ausfallzeiten, unterbrechungsfreier Betrieb auch in Spitzenzeiten oder bei hoher Nachfrage.
- Es sind keine manuellen Eingriffe erforderlich.
- Echtzeit die Zuweisungen für Server und „ Ressource “ angepasst.
Alarmierung und Reporting
Ein innovativeres, risikobasiertes System zur Erfassung von Sicherheitsvorfällen ( Alarmierung ), mit dem Sie sich auf kritische Sicherheitsvorfälle konzentrieren können, beseitigt „ Rauschen “ und steigert die betriebliche Effizienz.
- Kontinuierliche Analyse des Netzwerkverkehrs.
- KI und „ ML “, die Fehlalarme minimieren und die „ Warnmeldung “-Ermüdung verringern.
- Zukunftssichere Analysetechnologie mit einer intuitiven Benutzeroberfläche ( GUI).
Compliance & Cybersicherheit
Mit dem Datenschutz-First-Ansatz von Exeon und der Möglichkeit zur Self-Hosted-Installation wird die Einhaltung komplexer Vorschriften deutlich vereinfacht – ob On-Premises, in der Cloud oder in sensiblen, abgeschotteten Netzwerken (Air-Gapped).
- Ergänzt „ compliance “ durch umfassende Netzwerktransparenz, die Erkennung von „ Anomalie “ sowie die für die Berichterstellung und die Integration in „ SOAR “-Playbooks erforderlichen Kontextinformationen.
- 100%ige Netzwerktransparenz und frühzeitige Erkennung fortschrittlicher Bedrohungen.
- Stellt die Einhaltung von „ NIS2 “, ISO 27001, „ DSGVO “ und weiteren Standards sicher.
Häufig gestellte Fragen
Die Applikationssicherheitsüberwachung von Exeon schützt Geschäftsanwendungen mit Echtzeittransparenz, fortschrittlicher Bedrohungserkennung und datenschutzgerechter Sicherheit. Durch die Analyse des Benutzerverhaltens und die Verarbeitung anwendungsspezifischer Protokolle werden Anomalien erkannt und Bedrohungen verhindert, bevor sie eskalieren. Durch kontinuierliche Überwachung und fortschrittliche Analysen erhöht Exeon die Widerstandsfähigkeit der Cybersicherheit und gewährleistet die betriebliche Integrität.
Was ist „ OT “-Sicherheit?
OT Die Sicherheit der „Operational Technology“ (OT) schützt die Systeme, die physische Prozesse steuern, wie beispielsweise Produktionslinien, Energienetze, Wasseraufbereitungsanlagen, Krankenhausinfrastruktur und Netzwerke zur „ transport “. Im Gegensatz zur „ IT “ (IT) legen „ OT “-Umgebungen den Schwerpunkt auf Verfügbarkeit und Sicherheit, betreiben „ legacy “-Systeme oft über Jahrzehnte hinweg und lassen sich nicht ohne Weiteres mit Patches versehen, scannen oder vom Netz nehmen.
Was ist der Unterschied zwischen der Sicherheit unter OT und der unter IT ?
IT Die Sicherheit schützt Daten und Geschäftssysteme, wobei das Installieren von Patches, aktives Scan sowie die Isolierung kompromittierter Rechner zur Routine gehören. Im Bereich „ OT “ können dieselben Maßnahmen jedoch empfindliche Geräte zum Absturz bringen oder die Produktion zum Erliegen bringen. OT Die Sicherheit muss unter diesen Einschränkungen funktionieren, was in der Regel passive Überwachung und eine enge Zusammenarbeit zwischen Sicherheits- und Betriebsteams bedeutet.
Wie kann ich mir einen Überblick über mein „ OT “-Netzwerk verschaffen, ohne den Betrieb zu stören?
Nutzen Sie die passive Überwachung auf Basis von Netzwerk Telemetrie en, die Sie bereits von Firewalls, Switches und vorhandenen Sicherheitstools erfassen. Es wird nichts in das OT Netzwerk eingespeist, sodass keine Auswirkungen auf den Produktivbetrieb entstehen. Anhand dieser Metadaten können Sie ein asset Inventur erstellen, Kommunikationsflüsse abbilden und nicht verwaltete Geräte sowie Fernzugriffspfade aufdecken.
Wie lange dauert es, bis man in „ OT “ sichtbar wird?
Bei einem passiven, auf „ Telemetrie “ basierenden Ansatz erkennen Unternehmen in der Regel innerhalb von etwa zwei Wochen rund 90 % der Kommunikation assets , abhängig von den verfügbaren Telemetrie . Projekte mit hohem „ Sensor “-Aufwand dauern dagegen aufgrund der Beschaffung von „ hardware “, Netzwerkänderungen und Wartungsfenstern oft Monate.
Warum scheitern Sicherheitsprojekte im Bereich „ OT “?
Viele Sicherheitsprojekte im Bereich „ OT “ sind von Anfang an auf eine nahezu vollständige Abdeckung ausgelegt. Sie kommen dann jedoch bei der Beschaffung, der Genehmigung von Änderungen und der Integration ins Stocken, bevor sie überhaupt Transparenz schaffen können. Unterdessen bleiben „ blinde Flecken “ bestehen. Ein „Visibility-First“-Ansatz schafft frühzeitig Mehrwert und nutzt die gewonnenen Erkenntnisse als Orientierung für weitere Investitionen.
Was ist Shadow- OT?
Der Begriff „Shadow- OT “ bezieht sich auf nicht verwaltete oder undokumentierte assets und Verbindungen in einer OT -Umgebung, wie beispielsweise vergessene Fernzugriffspfade, Auftragnehmer Laptops und Geräte, die in der asset Inventur fehlen. Durch passive Netzwerküberwachung lassen sich diese schnell aufdecken, da sie aufzeigt, was tatsächlich kommuniziert wird, und nicht nur das, was dokumentiert ist.
Was ist „ Segmentierung -Drift“ und wie lässt sich dieser erkennen?
Segmentierung Eine Abweichung tritt auf, wenn das tatsächliche Netzwerk allmählich vom vorgesehenen Zonendesign abweicht. Häufige Ursachen hierfür sind vorübergehende „ firewall “-Regeln, die nie entfernt werden, zu großzügig gefasste Regeln sowie neue Systeme, die ohne Aktualisierung der Richtlinien angeschlossen werden. Durch eine kontinuierliche Überprüfung unter Segmentierung wird der beobachtete Datenverkehr mit den vorgesehenen Richtlinien abgeglichen, sodass Abweichungen sofort erkannt werden, anstatt erst bei der nächsten jährlichen Prüfung.
Inwiefern trägt die Transparenz von „ OT “ zur Einhaltung von „ NIS2 “, „ KRITIS “ und „IEC 62443“ compliance bei?
Diese „ frameworks “ verlangen von Unternehmen, dass sie Überwachung, asset Transparenz und Vorfall Bereitschaft nachweisen und nicht nur behaupten. Man kann keine Berichte über assets erstellen, die man nicht inventarisiert hat, und auch keine Segmentierung zwischen Zonen nachweisen, die man nicht zugeordnet hat. Kontinuierliche Transparenz und ein Verhaltensbaseline liefern zeitgestempelte Nachweise für Audits und ermöglichen die Einhaltung der Vorfall Berichtsfristen.
Ersetzt Exeon bestehende Sicherheitslösungen für „ OT “ wie Nozomi, Claroty oder Tenable?
Nein. Exeon ergänzt diese Tools. Es bündelt Sicherheitswarnungen von OT , Protokolle von firewall , Metadaten sowie Infrastrukturdaten von Telemetrie in einer gemeinsamen operativen Übersicht. Dies hilft Teams dabei, Vorfälle mit mehr Kontext zu untersuchen, Segmentierung kontinuierlich zu validieren und historische Nachweise aufzubewahren, sodass Sie den größtmöglichen Nutzen aus den Tools ziehen können, über die Sie bereits verfügen.
Wer sollte während eines OT Vorfall Entscheidungen bezüglich „ Eindämmung “ treffen?
In „ OT “ ist „ Eindämmung “ nicht ausschließlich eine sicherheitstechnische Entscheidung. Die Isolierung eines Systems kann sich auf die Produktion, die Sicherheit und die Lieferketten auswirken. Eine wirksame Reaktion ist hybrid: Die Sicherheitsabteilung untersucht den Vorfall und berät, der Betrieb bewertet die betrieblichen Auswirkungen, und beide Seiten vereinbaren im Voraus, wer entscheidet und wann der Fall an die Geschäftsleitung und die Aufsichtsbehörden eskaliert wird.
Sprechen Sie mit unseren Sicherheitsexperten von „ OT “
Sprechen Sie mit unserem Technik- und Vertriebsteam über die sofortige, umfassende Transparenz, die Exeon für kritische Infrastrukturen bietet.